Из Ledger исчезли $93 млн, а в Nano X нашли шпионский имплант
Аппаратный кошелёк покупают именно для того, чтобы подобных историй не происходило — приватный ключ хранится внутри защищённого чипа, seed-фраза не должна попадать в интернет, а перевод подтверждается физической кнопкой на устройстве.
Но 9 октября у сотен владельцев Ledger в Юго-Восточной Азии начали одновременно исчезать деньги. Позже аналитики насчитали $92,9 млн, выведенных из 311 кошельков в пяти блокчейнах. Примерно в то же время исследователи показали настоящий Ledger Nano X, внутри которого находился второй миниатюрный компьютер с собственной eSIM, LTE-модемом и антенной. Его задача — дождаться момента, когда устройство покажет владельцу 24 слова seed-фразы, прочитать их прямо с линии дисплея и незаметно отправить наружу.
Сначала исчезли деньги
Первые публичные оценки выглядели и без того плохо — аналитик Specter проследил десять адресов, куда поступали средства из сотен кошельков в Bitcoin, Ethereum и TRON, и оценил ущерб более чем в $86 млн. Ledger вскоре подтвердила, что расследует жалобы клиентов в Юго-Восточной Азии, покупавших устройства у её регионального реселлера CryptoBilis.
Затем Bitquery прошлась по транзакциям глубже и нашла дополнительные адреса и ещё две сети — BNB Chain и Polygon. Итоговая оценка выросла до $92,9 млн с 311 кошельков.
Самый большой кусок пришёлся на TRON — около $70,5 млн, в основном в USDT. Из Bitcoin-кошельков исчезло ещё 203,8 BTC примерно на $16,8 млн. В Ethereum аналитики насчитали около $3,7 млн, оставшаяся сумма пришлась на BNB Chain и Polygon.
Но интереснее суммы оказалось то, как именно двигались деньги.
В TRON сразу 25 разных кошельков выдали одному адресу одинаковое разрешение на расходование USDT. Все подписи появились в двух соседних блоках — за три секунды. Через шесть секунд после первой подписи злоумышленник уже забрал около $29 млн.
С Bitcoin произошло нечто похожее: 111 кошельков опустошили в одном блоке. Массовый вывод по пяти сетям уложился примерно в 47 минут.
Так обычные жертвы фишинга почти никогда не ведут себя. Слишком много разных владельцев должны были бы практически одновременно открыть вредоносный сайт, подписать необходимые транзакции и сделать это сразу в нескольких блокчейнах.
Версия Bitquery гораздо неприятнее: кто-то уже заранее располагал ключами от этих кошельков и просто дождался подходящего момента.
Перед кражей злоумышленник две недели репетировал
Первые связанные с атакой адреса появились ещё 25 сентября. Следующие две недели через них гоняли небольшие суммы: отправляли несколько долларов и немного монет для комиссии, выдавали разрешение на расходование токена, затем забирали деньги обратно.
Bitquery нашла 21 такой тест в TRON и 20 в Ethereum. Последние два теста 7 октября прошли с разницей всего в 23 секунды.
Один из тестовых адресов 2 октября получил всего несколько долларов. Через неделю на тот же маршрут пошли уже $36 млн. Это очень похоже не на случайную эксплуатацию найденной вчера уязвимости, а на заранее подготовленную операцию.
Один человек потерял 7 млн USDT, другой — 80 BTC
За общей статистикой есть довольно болезненные отдельные случаи.
Lookonchain нашёл владельца, который приобрёл Ledger у CryptoBilis примерно за три недели до атаки и положил на новый адрес 7 млн USDT. В день массового вывода весь баланс исчез.
Другой инвестор купил 80 BTC примерно за $5,2 млн, несколько месяцев держал их с прибылью, а за неделю до атаки приобрёл Ledger у того же реселлера и перевёл туда все монеты. 9 октября все 80 BTC ушли на адрес злоумышленника.
Bitquery отдельно проверила этот случай по блокчейну: монеты действительно поступили на новый адрес 29 сентября и были выведены во время общей атаки.
А теперь — Nano X со своим мобильным интернетом
Самое странное в этой истории началось ещё раньше.
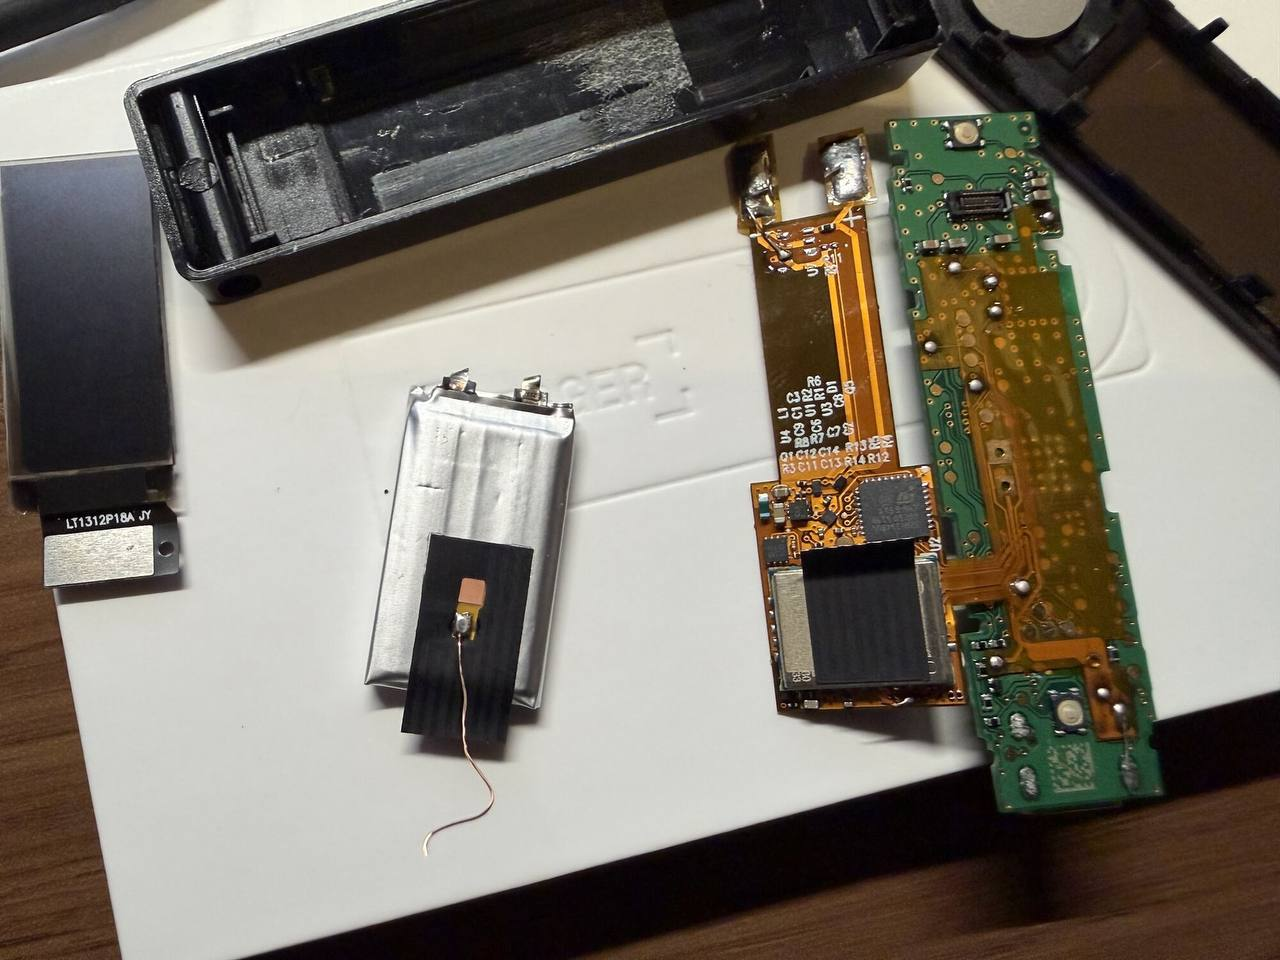
В августе 2025 года пользователь из Таиланда купил подозрительно дешёвый Ledger Nano X. После вскрытия оказалось, что аккумулятор внутри заметно меньше штатного, а рядом с основной платой находится неизвестная электроника с проводами и антенной.
Устройство попало к известному аппаратному хакеру Джо Гранду, который занялся полноценным реверс-инжинирингом и позже представил результаты на Hardwear.io USA 2026.
Это оказался не муляж Ledger и не примитивная подделка. Внутри находился настоящий Nano X, к которому добавили отдельное шпионское устройство.
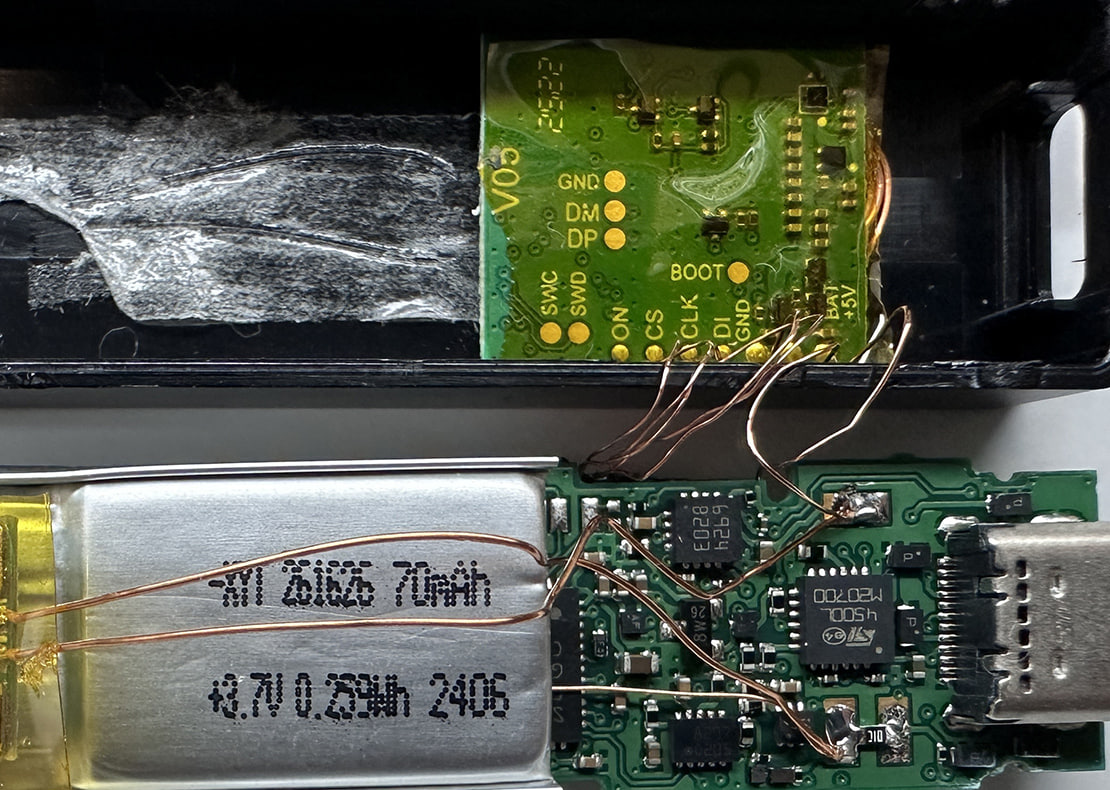
Первая версия выглядела довольно кустарно. Несколько тонких проводов шли от линии дисплея Ledger к дополнительной плате. В ней находились микроконтроллер ARM Cortex-M0+, LTE-модем Luat Air700E, eSIM с data-only профилем Vodafone NL и самодельная антенна длиной около восьми сантиметров.
Чтобы всё это поместилось в корпус, злоумышленники заменили штатный аккумулятор маленькой батареей на 70 мА·ч и даже модифицировали схему контроля заряда, чтобы Ledger продолжал показывать нормальный уровень батареи.
Если открыть такой кошелёк, вмешательство трудно не заметить. Проблема в том, что за год конструкцию довели почти до промышленного уровня.
Исследователи нашли уже три поколения импланта
В сентябре 2026 года Tibane Labs получила ещё два модифицированных Nano X.
Один был куплен через Yahoo! Auctions в Японии. Вместо россыпи припаянных вручную проводов внутри уже лежала аккуратная гибкая плата из полиимида. Её форма повторяла оригинальную плату Ledger, а контакты попадали прямо на заводские тестовые точки устройства.
В импланте использовался STM32G431, собственная eSIM, LTE-модуль и плоская антенна. Аккумулятор всё ещё приходилось уменьшать, но сама конструкция выглядела гораздо профессиональнее первой версии.
Третий экземпляр оказался намного интереснее. Его купили на Amazon Japan у стороннего продавца из Китая, а отправили посылку из Малайзии. Снаружи это выглядело как обычное новое устройство. Корпус, кнопки, OLED и даже оригинальный аккумулятор находились на своих местах.
Имплант перенесли туда, куда обычный человек при вскрытии почти не посмотрит, — под OLED-экран вместо штатной поролоновой прокладки.
Гибкую плату покрасили в тот же чёрный цвет, что и оригинальную электронику Ledger. Маркировку микроконтроллера и eSIM механически стёрли. Для связи использовали современный модуль Nordic nRF9151 с LTE-M и NB-IoT, а вдоль корпуса установили специально изготовленную антенну с маркировкой AC-A2016-NANO-V1.1.
И вот эта маркировка особенно интересна. NANO прямо указывает на устройство, для которого изготовили антенну, а V1.1 означает, что конструкция уже пережила как минимум одну ревизию.
Так не выглядит электроника, которую кто-то вечером собрал на кухне для одной конкретной жертвы. Здесь есть заказные платы, собственная механика, радиочасть и попытки скрыть компоненты даже от человека, который специально вскроет корпус.
Tibane Labs считает это признаками подготовки к серийному производству, хотя точный масштаб распространения таких устройств неизвестен.
Как чип крадёт seed-фразу, не взламывая Ledger
Самая красивая с технической точки зрения часть атаки заключается в том, что Secure Element вообще не нужно ломать. Ledger действительно хранит секреты внутри защищённого чипа. Приватный ключ наружу не выходит. Криптография работает.
Но при первоначальной настройке пользователю всё равно нужно показать 24 слова восстановления. Для этого защищённый чип отправляет изображение на OLED-дисплей.
Между чипом и экраном есть обычная SPI-шина. По ней идут данные, из которых экран рисует буквы.
Имплант просто слушает эту линию. Он видит те же пиксели, которые через долю секунды увидит владелец, распознаёт буквы, собирает из них слова, сохраняет seed-фразу в свою память и затем передаёт её через мобильную сеть.
Компьютер для этого не нужен. Bluetooth не нужен. Wi-Fi не нужен. Смартфон может вообще лежать в другой комнате. У шпионского модуля свой модем, своя SIM и своя антенна.
А если злоумышленник получил 24 слова, сам Ledger ему больше не нужен. Кошелёк можно восстановить на другом устройстве и подписывать переводы оттуда.
И Ledger Live скажет, что устройство настоящее
Ещё одна неприятная особенность такой атаки — обычная проверка подлинности её не замечает.
Ledger Live проверяет защищённый Secure Element и убеждается, что перед ним настоящий Ledger с настоящей прошивкой. В модифицированных устройствах этот чип действительно настоящий.
Имплант существует рядом с ним и пассивно слушает данные дисплея. Поэтому аппаратная аттестация может успешно пройти проверку.
Представьте настоящий сейф с настоящим сертифицированным замком. Сам замок никто не вскрыл. Просто в комнате установили крошечную камеру, направленную на кодовую панель. Проверка сейфа покажет, что он оригинальный. Код от этого секретнее не станет.
Как здесь появился CryptoBilis
CryptoBilis — региональный продавец аппаратных кошельков, работавший в Малайзии, Индонезии и на Филиппинах. Ledger относила компанию к авторизованным реселлерам. Поэтому история вызвала намного больше вопросов, чем обычная покупка поддельного кошелька на случайном маркетплейсе.
Если человек специально идёт к официальному продавцу, он как раз пытается избежать риска получить модифицированное устройство.
9 октября Ledger сообщила, что расследует случаи потери средств среди клиентов CryptoBilis, и попросила продавца остановить продажи и отправку устройств Ledger.
Людям, купившим Ledger у CryptoBilis за последние 90 дней и ещё не включавшим его, компания рекомендовала вообще не начинать настройку. Уже активировавшим устройство — рассмотреть перевод активов на новый аппаратный кошелёк с совершенно новой seed-фразой.
Позже CryptoBilis пошла дальше и объявила о временной остановке продаж всех брендов аппаратных кошельков через онлайн-каналы и физические магазины в Малайзии, Индонезии и на Филиппинах. Офлайн-точки также временно закрыли. Компания обещала привлечь независимых специалистов и опубликовать новые данные после проверки.
А за несколько месяцев до атаки CryptoBilis сменила владельца
10 октября появилась ещё одна деталь.
Бывшие сооснователи CryptoBilis Арравинд Прабу и Вимал сообщили Tibane Labs, что компанию приобрели новые владельцы ещё в марте 2026 года. После передачи бизнеса они, по их словам, покинули все операционные, административные и управленческие должности и лишились доступа к базе клиентов, внутренним системам и истории заказов.
BitPinas со ссылкой на корпоративные документы Малайзии сообщила, что с 3 августа 100% акций компании принадлежали человеку по имени Jiaming, чей зарегистрированный адрес находится в китайской провинции Хэйлунцзян. Бывшие владельцы утверждают, что условия сделки запрещали публично объявлять о смене собственника до середины октября.
И здесь легко написать красивую детективную концовку: китайский владелец, Малайзия, устройства с китайского аккаунта Amazon, отправленные из Малайзии, а через несколько месяцев — массовая кража.
Но доказательств для такого вывода пока нет.
Tibane Labs подчёркивает это отдельно. Исследованный ими Nano X действительно был отправлен из Малайзии, однако он не был куплен у CryptoBilis. Исследователи не тестировали ни одного устройства из партии реселлера и не установили, кто именно устанавливал импланты. Смена владельца компании сама по себе также ничего не доказывает.
Это важная граница между хорошим расследованием и удобной теорией.
Что блокчейн говорит о владельце украденных ключей
Блокчейн не способен показать, как преступник получил seed-фразы. Зато он неплохо показывает, когда он начал готовиться и сколько ключей контролировал.
Bitquery считает наиболее вероятной версию, при которой один оператор или одна организованная группа заранее получила доступ ко всем 311 кошелькам.
Те самые 25 подписей в TRON за три секунды, массовый вывод Bitcoin в одном блоке и синхронные тесты Ethereum и TRON трудно объяснить независимыми действиями сотен жертв.
Ещё одна деталь: около 60% пострадавших кошельков впервые получили средства в пределах тех самых 90 дней, о которых говорит Ledger. Более 80% впервые пополнялись начиная с июня 2026 года. Это не доказывает дату покупки устройства, но показывает, что многие кошельки действительно были относительно новыми.
Часть денег уже успели спасти
После публикации адресов началась гонка между злоумышленниками и компаниями, способными блокировать активы.
Tether заморозила около $10 млн USDT на связанных адресах. Это возможно потому, что USDT выпускается централизованной компанией, которая может внести конкретный адрес в чёрный список.
Часть средств злоумышленники успели обменять на USDD, который Tether контролировать не может. Bitquery также зафиксировала отправку 1 254 ETH через Tornado Cash. По состоянию на вечер 9 октября значительная доля украденных активов всё ещё оставалась видимой в связанных кошельках, включая около 203,8 BTC.
Это означает, что история ещё не закончена: адреса продолжают отслеживать, а биржи и эмитенты стейблкоинов могут блокировать часть средств при их попытке выйти в централизованную инфраструктуру.
Так Ledger взломали или нет?
На сегодняшний день корректный ответ — мы не знаем окончательную причину кражи, но признаков взлома самого Secure Element нет.
Исследованные импланты интересны именно потому, что позволяют украсть seed-фразу, не ломая криптографическую защиту Ledger.
Также пока нельзя утверждать, что все $92,9 млн украдены через аппаратные импланты. Эта сумма получена из анализа связанных транзакций Bitquery, а не официальной статистики Ledger. Компания не подтвердила ни общую сумму, ни число пострадавших.
Фактически сейчас подтверждены две отдельные вещи. Есть массовая кража средств у пользователей, среди которых находятся покупатели CryptoBilis.
И существуют настоящие Ledger Nano X с физическими имплантами, способными перехватывать seed-фразу и передавать её через мобильную сеть.
Расследование должно ответить на главный вопрос: пересекаются ли эти две группы устройств.
Что делать владельцам Ledger
Если Ledger был куплен у CryptoBilis недавно и ещё не настроен, рекомендация производителя однозначна: не включать и не инициализировать его.
Если устройство уже показывало вам seed-фразу, одной покупки нового Ledger недостаточно. Старые 24 слова нельзя восстанавливать на новом устройстве: если они были перехвачены, новый корпус ничего не изменит. Нужно создать новую seed-фразу на доверенном устройстве и перевести активы на новые адреса.
Тем, кто уже потерял деньги, CryptoBilis рекомендует сохранить устройство, упаковку, номер заказа, серийный номер, адреса кошельков и идентификаторы транзакций. Сбрасывать или выбрасывать устройство не стоит — оно может оказаться вещественным доказательством.
Для остальных эта история возвращает старое правило: аппаратный кошелёк лучше покупать напрямую у производителя. Маркетплейс, перепродажа и б/у устройство добавляют ещё одну точку, где железо можно заменить или вскрыть.
Правда, случай с CryptoBilis делает совет менее удобным: авторизованный реселлер тоже является частью цепочки поставки.
Если на кошельке лежит действительно крупная сумма, имеет смысл убрать единственную точку отказа. Multisig с двумя или тремя независимыми устройствами разных производителей намного сложнее, зато компрометации одного кошелька уже недостаточно для вывода средств.
Для обычного пользователя аппаратный кошелёк всё равно остаётся разумным способом хранения криптовалюты. Важно понимать, что он защищает не от всего.
Самая неприятная часть этой истории
Первые аппаратные импланты Ledger выглядели почти комично: куча проводов, маленькая батарея, самодельная антенна.
Через год провода превратились в заказную гибкую плату. Антенна получила собственный номер детали. Батарею перестали трогать. Электронику спрятали под экраном, покрасили под цвет оригинальной платы и стёрли маркировку с микросхем.
Сам способ атаки при этом почти не изменился.
Никто не ломает Secure Element и не подбирает криптографический ключ. Преступнику достаточно оказаться на несколько сантиметров ближе к пользователю — между защищённым чипом и экраном, на котором человек впервые видит свои 24 слова.
Именно поэтому история CryptoBilis важнее очередного сообщения о «взломанном криптокошельке». Если связь между массовой кражей и имплантами подтвердится, речь будет идти о полноценной атаке на цепочку поставки: вредоносное устройство попадает к владельцу ещё до того, как он успевает сделать первую ошибку.
Пока этого подтверждения нет. Но сами импланты уже существуют, сотни кошельков действительно опустошены, а Ledger остановила продажи через конкретного реселлера и рекомендует его недавним клиентам менять устройство вместе с seed-фразой. Этого достаточно, чтобы отнестись к истории серьёзно.